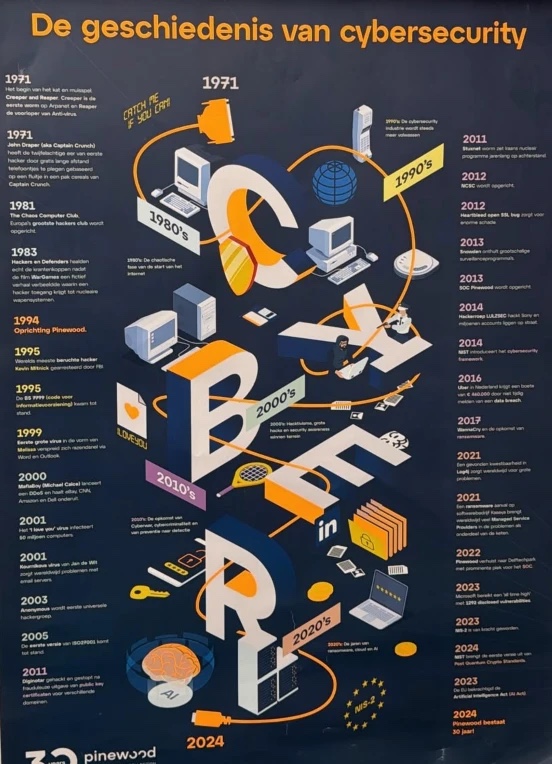
Op ons kantoor in Beesd hangt een poster. Dertig jaar cybersecurity in één beeld, van het eerste computervirus tot NIS2. Vanaf vandaag hoort er een regel bij: PHP2Shell.
Wat er speelt
Op 20 oktober maakten de makers van PHP bekend dat er twee kritieke lekken in PHP zitten. Samen heten ze PHP2Shell. Een aanvaller kan er een webserver mee overnemen, zonder in te loggen.
PHP draait onder een groot deel van het internet. WordPress, webshops, klantportalen, maatwerk. Het lek zit in PHP zelf, niet in één plugin of één pakket.
Vandaag zagen we organisaties wereldwijd hun dienstverlening preventief uitschakelen. Ook in Nederland gingen grote platforms tijdelijk uit de lucht. Inmiddels zijn de beveiligingspatches beschikbaar en komen steeds meer systemen weer online.
Opvallend detail: de lekken zijn gevonden met hulp van AI.
Wat het betekent voor je bedrijf
De websites zijn weer online. Maar wat zegt dit eigenlijk? Het echte werk begint nu pas.
- Hoeveel systemen zijn nog niet gepatcht?
- Hoeveel applicaties draaien op een oude PHP-versie die niet zomaar bij te werken is? Voor de oudste versies komen geen officiële updates meer.
- En hoeveel organisaties ontdekken straks dat aanvallers al binnen waren?
Een patch verhelpt de kwetsbaarheid. Niet automatisch de gevolgen van een eerdere aanval.
Als we naar de poster kijken, zien we elke keer hetzelfde patroon. We denken dat het nog wel even kan. Onderhoud geeft gedoe. Tot het niet meer kan.
De werkelijke impact van 21 oktober 2026 gaan we waarschijnlijk pas de komende weken en maanden begrijpen. En we gaan dit vaker zien. AI vindt kwetsbaarheden sneller dan ooit. PHP2Shell is daar een voorbeeld van. En weet je het nog: Claude Mythos, een AI-model dat zo goed is in het vinden van lekken dat de maker het maar beperkt beschikbaar stelt.
Hoe het bij ons ging
Ook dit hoort bij ons werk. We hosten sites op PHP, want we hebben geen favoriet. Objectief boven subjectief. Onze eigen site draait niet op PHP en is niet uit de lucht geweest.
We hebben het hele traject de controle gehouden. De langste melding in onze monitoring: 5 uur en 24 minuten down. Dat was een klant die zelf belde. Het nieuws stond op de telefoon, met de vraag of we de site preventief uit wilden zetten.
Zeker.
Wat je kunt doen
- Weet wat je draait. Welke sites en applicaties gebruiken PHP, en welke versie?
- Werk PHP zelf bij. Alleen WordPress of je plugins bijwerken is niet genoeg. Het lek zit in PHP.
- Maak een plan voor oude versies. Draait er iets dat niet bij te werken is? Vervang het, of scherm het af.
- Kijk ook terug. Controleer of er sporen zijn van misbruik van vóór de patch.
- Maak onderhoud vast werk. Kwetsbaarheden opsporen en dichten is geen project, maar een doorlopend proces. Elke week.
- Twijfel je? Vraag het je hostingpartij of je IT-partner. Vandaag nog.
Onderhoud geeft gedoe. Geen onderhoud geeft meer gedoe.
Bronnen
- php.net, de officiële site van PHP
- PHP-nieuwsarchief, 21 oktober 2026, patches en details, php.net
- PHP2Shell: Two Unpatched Critical PHP RCE Flaws (CVSS 9.2) Trigger Emergency Security Alert, The Hacker News
- PHP2Shell: What Actually Protects You Before the 14:00 UTC PHP RCE Patch, and What Doesn't, The Hacker News
- Kritiek PHP-lek zet miljoenen websites onder druk, Computable
- PHP2Shell, Wikipedia
- Pinewood, de poster over 30 jaar cybersecurity